「主要取引先から突然、セキュリティチェックシートへの回答を求められた」
「VPNやUTMは入れているが、これで基準を満たしているのかわからない」
「未対応項目を業者に相談したら、高額なセキュリティ製品を提案された」
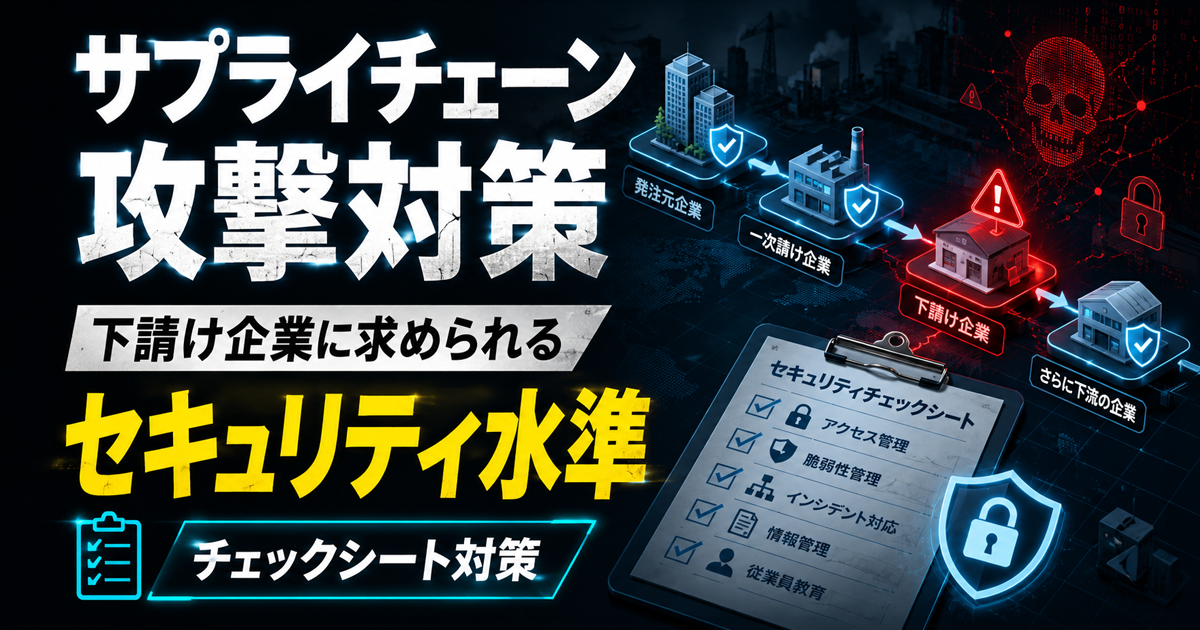
サプライチェーン攻撃は、自社だけでなく取引先まで被害が広がる恐れがあります。重要なのは高額な対策を一律に導入することではなく、自社の業務や接続環境に合ったセキュリティ水準を見極めることです。
この状態で最初にやるべきことは、セキュリティ製品を購入することではありません。「何を守るのか」「取引先とどこでつながっているのか」「現在どこまで対策できているのか」を整理し、不足している部分を特定することです。
この記事では、サプライチェーン攻撃を受けたときに取引先への被害拡大を防ぐため、下請け企業に求められるセキュリティ水準を整理し、チェックシートへの回答からVPN・UTM・EDR・バックアップ・保守・費用まで、自社に必要な対策を判断できる状態を目指します。
セキュリティチェックシート、
不安を感じながら記入していませんか?
「たぶん対応できている」で回答するのではなく、
VPN・UTM・アカウント管理などの現状を確認し、根拠を持って回答できる状態に整理します。
※チェックシートの確認や既存環境のセカンドオピニオンも歓迎です。
※不要な機器導入を前提とせず、現在の環境から確認します。
サプライチェーン攻撃では「セキュリティが弱い会社」が入口になる
大企業だけ守ってもサプライチェーン全体は守れない
サプライチェーン攻撃とは、
取引先・委託先・関連会社など、企業同士のつながりを悪用する攻撃です。大企業が高度な対策をしていても、接続先となる企業の管理が弱ければ、そこが侵入経路になる可能性があります。
中小企業で注意したいのが、「盗まれて困る情報が少ないから狙われない」という考え方です。攻撃者にとっては自社の情報だけでなく、取引先につながるVPNやクラウド、アカウントの認証情報も攻撃の足掛かりになります。
| 外部との接点 | 主なリスク |
|---|---|
| VPN | 認証情報を悪用した不正アクセス |
| クラウド | アカウント乗っ取り・情報流出 |
| 受発注システム | 不正アクセス・業務停止 |
| NAS・ファイル共有 | 情報窃取・ランサムウェア被害 |
こうしたリスクがあるため、取引先からセキュリティチェックシートへの回答を求められるケースがあります。
まず「誰と、どのシステムでつながっているか」を整理する
チェックシートを受け取ったら、すぐに設問を埋めるのではなく、自社と外部の接点を洗い出します。
- 取引先と送受信しているデータ
- VPNによる社外・拠点間接続
- Microsoft 365などのクラウドサービス
- 受発注システムやファイル共有
- 外部業者によるリモート保守
たとえば「図面共有はMicrosoft 365」「受発注システムはブラウザ接続」「社外からNASへVPN接続」と整理すれば、守るべき場所が見えてきます。
反対に、状況を整理せずIT業者へ「セキュリティを強化したい」と相談すると、UTMやEDRなどを一式で提案され、必要以上に費用が膨らむことがあります。

下請け企業に求められるセキュリティ水準は何か
アカウントとアクセス権限の管理ができているか
サプライチェーン攻撃対策では、「誰が、どのシステムやデータにアクセスできるのか」を管理することも欠かせません。特に注意したいのが、複数人で使う共通IDや、退職者のアカウントがそのまま残っている状態です。
たとえば、退職した社員のVPNやクラウドサービスのアカウントが有効なままだと、認証情報が漏えいした際に不正アクセスの入口として悪用される可能性があります。また、一般社員に必要以上の管理者権限を与えていると、1台の端末やアカウントが侵害された際に被害範囲が広がりやすくなります。
最低限、以下の項目は確認しておきましょう。
- 社員ごとに個別のIDを発行しているか
- 退職・異動時に不要なアカウントや権限を削除しているか
- 管理者権限を必要な担当者だけに限定しているか
- VPNや重要なクラウドサービスでMFA(多要素認証)を設定しているか
対策は「入口・内部・出口」の3段階で考える
セキュリティ対策を整理するときは、「侵入させない」だけで考えないことがポイントです。どれだけ対策しても、フィッシングメール、盗まれた認証情報、脆弱性などを完全にゼロにはできません。
そこで入口では、UTM、ファイアウォール、多要素認証、メール対策、VPNの適切な設定などで侵入する確率を下げます。
内部では、万が一侵入されたときにEDRなどで不審な挙動を検知し、端末やサーバーへの横展開を早期に把握します。社員PC1台への侵入と、全社サーバー・NASまで侵害される状態では被害規模がまったく違います。
さらに出口では、不正な外部通信や情報流出、他社への感染拡大を抑える必要があります。サプライチェーン攻撃では「自社が侵害されない」だけではなく、「侵害されても取引先まで広げない」という視点が欠かせません。
| 対策 | 目的 | 中小企業で確認する項目 |
|---|---|---|
| 入口対策 | 侵入される可能性を下げる | UTM・VPN・MFA・アップデート・メール対策 |
| 内部対策 | 侵入後の動きを検知・封じ込める | EDR・権限管理・ネットワーク分離・ログ |
| 出口対策 | 情報流出・感染拡大を抑える | 通信監視・アクセス制御・端末隔離・初動対応 |
| 復旧対策 | 停止した業務を戻す | バックアップ・復元テスト・連絡体制 |
UTMだけ、ウイルス対策ソフトだけという一点対策ではなく、「侵入を減らす」「侵入を見つける」「拡大を止める」「復旧する」の4段階で自社環境を見ると、不足している対策を判断しやすくなります。
セキュリティチェックシートは何を確認すればいいのか
「対応済み」にする前に根拠を確認する
セキュリティチェックシートで避けたいのが、「たぶん対策している」「業者に任せているから大丈夫」という理由だけで「対応済み」にすることです。取引先から詳細を確認された際に、具体的な設定や運用方法を説明できなくなる可能性があります。
チェックするときは、機器やサービスの「導入有無」だけでなく、実際にどのような設定・運用をしているかまで確認します。
| チェック項目 | よくある判断 | 対応済みとする前に確認したいこと |
|---|---|---|
| VPN | VPN機器があるから対応済み | 利用者、退職者ID、MFA、ファームウェア更新状況 |
| バックアップ | NASがRAID構成だから対応済み | 別の保存先があるか、世代管理、復元できるか |
| ウイルス対策 | 対策ソフトが入っているから対応済み | 全端末への導入、定義・ソフトの更新状況、管理状況 |
| アクセス権限 | パスワードを設定しているから対応済み | 個別ID、管理者権限、異動・退職時の権限削除 |
| インシデント対応 | IT業者と保守契約しているから対応済み | 事故時の連絡先、対応範囲、社内責任者、取引先への報告手順 |
なお、「未対応」が見つかったからといって、すぐに新しい機器を購入する必要があるとは限りません。既存機器の設定変更やアカウント整理、社内ルールの整備だけで改善できる項目もあります。まず現状と不足している対策を明確にすることが先です。
セキュリティチェックシート、
不安を感じながら記入していませんか?
「たぶん対応できている」で回答するのではなく、
VPN・UTM・アカウント管理などの現状を確認し、根拠を持って回答できる状態に整理します。
※チェックシートの確認や既存環境のセカンドオピニオンも歓迎です。
※不要な機器導入を前提とせず、現在の環境から確認します。
古いUTM・VPN機器を使い続けていいかの判断基準
「故障していない」は継続利用の根拠にならない
UTMやVPN機器は、「まだ動いているから大丈夫」という理由だけで使い続けるのは危険です。パソコンや複合機とは異なり、ネットワーク機器では物理的に動作していることと、安全に利用できることは別だからです。
特に確認したいのは、次の項目です。
- メーカーのサポート期間が終了していないか
- セキュリティアップデートが提供されているか
- 最新のファームウェアへ更新されているか
- 現在の通信量やVPN利用人数に性能が合っているか
- 管理者ID・パスワードや設定資料が残っているか
特にVPN機器やUTMはインターネットとの境界に置かれるため、脆弱性が見つかった際に修正できる状態か確認が必要です。メーカーサポートが終了し、更新プログラムも提供されない機器は、正常に動いていてもセキュリティ上のリスクが残ります。
また、長期間使用している機器では、導入した業者が変わっていたり、設定担当者が退職していたりするケースもあります。障害発生後に「管理者パスワードがわからない」「設定資料がない」と判明すると、復旧に時間がかかり、VPN停止によって業務まで止まる可能性があります。
買い替え判断は「年数+サポート+性能」で見る
一方で、「導入から5年経ったので交換が必要」という説明だけで買い替えを決める必要もありません。年数は判断材料の一つにすぎないからです。
買い替えを提案されたら、業者へ次の3点を確認してください。
- 現在の機器の何が問題になっているのか
- 交換しない場合、具体的にどのようなリスクがあるのか
- ファームウェア更新や設定変更では対応できないのか
サポートや更新が継続し、現在の利用環境に対して十分な性能があるなら、すぐに交換する必要があるのか確認する余地があります。反対に導入から数年でも、VPN利用者や通信量が増えて性能不足になっているなら、交換が必要になる場合があります。
「古いから交換」「壊れていないから継続」のどちらかで判断せず、サポート期限・脆弱性対応・性能・設定管理の4点から判断することがポイントです。
下請け企業のサプライチェーン攻撃対策は「説明できる状態」を目指す
最低限の対策を積み重ねるほうが先
サプライチェーン攻撃対策という言葉を聞くと、UTM、EDR、SOCなど高額な製品を導入しなければならないように感じるかもしれません。
しかし実際には、OSやネットワーク機器を更新する、多要素認証を使う、退職者アカウントを削除する、重要データをバックアップする、復元テストをする、権限を必要な人だけに絞るといった基本対策が土台になります。
最初から最高水準の設備を揃えるのではなく、自社のリスクに対して不足している対策を順番に埋めるほうが、無駄な投資を抑えながら実効性を上げやすくなります。
業者任せではなく「なぜこの構成なのか」を把握する
情シスのいない会社がIT業者を利用することは問題ありません。むしろ専門領域を外部へ任せることは合理的です。
ただし、「業者に全部任せているから社内ではわからない」という状態は避ける必要があります。取引先からセキュリティ対策を尋ねられたときに、使用している機器、バックアップ方法、アクセス管理、障害時の連絡体制くらいは説明できる状態にしておきます。
下請け企業に求められるセキュリティ水準とは、単に高額な製品を揃えることではありません。自社と取引先の接点を把握し、入口・内部・出口・復旧の対策を整え、事故発生時まで含めて「自社はどう守っているのか」を説明できる状態をつくることです。
まとめ|サプライチェーン攻撃対策は「自社の弱点を把握すること」から始める
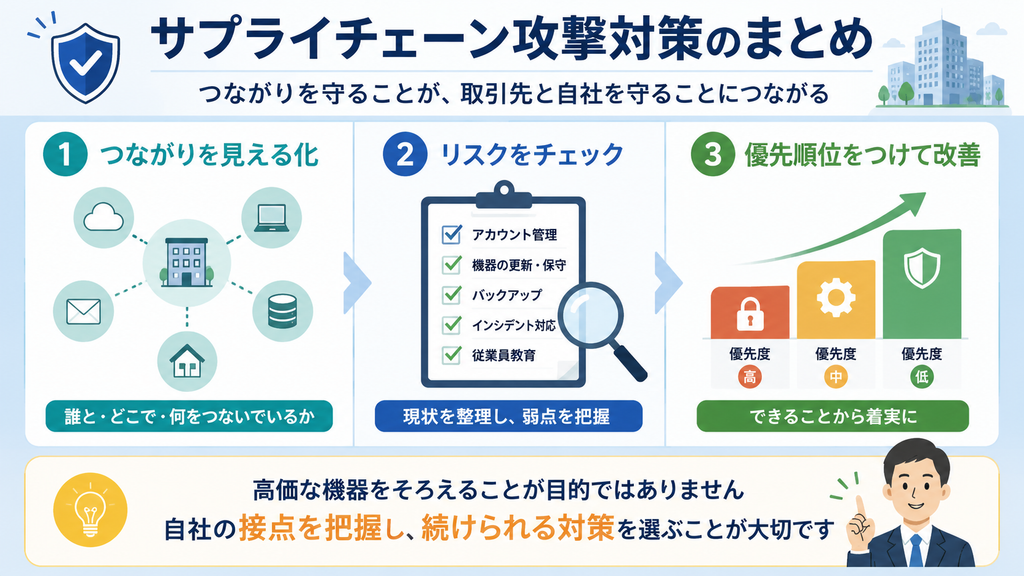
サプライチェーン攻撃では、自社の被害だけでなく、VPNやクラウド、共有システムなどを経由して取引先へ被害が広がる可能性があります。そのため、下請け企業にも一定のセキュリティ水準が求められるようになっています。
セキュリティチェックシートを有効活用し以下の項目を確認
- VPN・UTMなどの機器やファームウェアは適切に管理されているか
- 退職者IDや管理者権限など、アカウント管理に問題はないか
- 重要データをバックアップし、実際に復元できる状態か
- インシデント発生時の責任者や連絡先が決まっているか
- 古い機器のサポート期限や脆弱性を把握しているか
ただし、未対応項目が見つかったからといって、UTMやEDRなどをすべて新規導入する必要があるとは限りません。既存機器の設定変更やアカウント整理、社内ルールの整備だけで改善できるケースもあります。
大切なのは「高額な製品を導入したから安全」と考えず、自社と取引先の接点を把握し、どこにリスクがあるのかを説明できる状態にすることです。見積もりを受けた際も、必要性・保守範囲・導入総額を確認し、自社に合った対策を選びましょう。
セキュリティチェックシート、
不安を感じながら記入していませんか?
「たぶん対応できている」で回答するのではなく、
VPN・UTM・アカウント管理などの現状を確認し、根拠を持って回答できる状態に整理します。
※チェックシートの確認や既存環境のセカンドオピニオンも歓迎です。
※不要な機器導入を前提とせず、現在の環境から確認します。