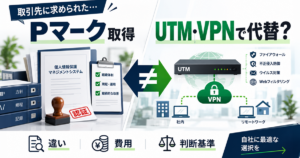
ここ数年、取引先からこんなこと言われていませんか。
- セキュリティ対策はどうなっていますか?
- 評価制度の星は取っていますか?
- 簡単なチェックシートを提出してください
- 外部からの攻撃対策はありますか?
- UTMなどの機器は入っていますか?
- 社内ルールは整備されていますか?
「正直、よく分からないんだよな…」
そう感じた社長、多いと思います。
ITの会社じゃないのに、急に“セキュリティ評価”なんて言われても困りますよね。
でも現場を見ていると、この評価制度、じわじわ効いてきています。
特に多いのがこのパターンです。
・取引先からチェックシートが届く
・社内で誰も答えられない
・慌てて業者に相談する
・結果、必要以上の機器を提案される
これ、かなり多いです。
しかも怖いのは「知らないうちに取引条件になっている」ケース。
星の評価がないだけで、入札や契約の土俵に上がれない。そんな話も現場では普通に出てきています。
ただ安心してほしいのですが、この制度。
きちんとポイントを押さえれば、中小企業でも星3は十分狙えます。
しかもUTMという“会社の入口の防犯カメラみたいな機械”を中心に整えると、一気に条件が揃うことが多いんです。
経産省のセキュリティ対策評価制度で星3を取るために、社長が今日からできる最短ルートを具体的に理解する
そもそも「セキュリティ対策評価制度」とは何なのか
取引先が安心して仕事できる会社かを確認する仕組み
この制度、難しそうに聞こえますが、実はシンプルです。
簡単に言うと「この会社、最低限のセキュリティやっていますか?」という確認です。
最近はサイバー攻撃が増えていて、大企業が特に神経質になっています。
なぜかというと、攻撃は“弱い会社”から入ってくることが多いからです。
例えばこんなケース。
・大企業は守りが固い
・取引している中小企業は対策が弱い
・そこから侵入される
つまり、大企業からすると「取引先のセキュリティ」も自社リスクなんです。
そのため最近は、契約条件として評価制度を確認する流れが増えています。
取引先から認証の有無を直接聞かれることもあります。ISMS認証を求められたときの現実的な答え方は取引先から「ISMS認証取ってますか?」と聞かれたときの回答例で解説しています。
星1〜星5まであるが中小企業は星3が現実ライン
評価制度は星1から星5まであります。
★4以上は、認定機関による「第三者評価」が必要になります。取得にも維持にも相応のコストと手間がかかります。
一方で★3は「自己評価(専門家の確認・助言付き)」です。従業員50名以下の会社なら、取引先に対して「最低限の基準は満たしています」と示せれば、取引停止のリスクはおおむね避けられます。だから中小企業は★3を狙うのが現実的です。
ただ正直に言います。
中小企業がいきなり星5を目指す必要はありません。
むしろ現場ではこう言われています。
「まず星3」
星3があると、かなりの企業で「最低ラインOK」と判断されることが多いです。
もちろん業種によっては星4以上を求められる場合もありますが、まずは星3が現実的なゴールです。
中小企業の最初の目標は「星3」。ここをクリアすると取引の安心ラインに乗るケースが多い
なぜUTMが星3取得の近道になるのか
UTMは会社の入口を守る防犯ゲート
UTMという言葉、急に出てくると難しく聞こえますよね。
でも仕組みはすごくシンプルです。
入口を守るUTMに対して、パソコンの中で動くEDRは出口を守ります。2つの役割の違いと、どちらを先に入れるべきかはUTMは「入口対策」、EDRは「出口対策」で整理しています。
UTMは「会社のインターネット入口に置く防犯ゲート」です。
例えるなら、こんなイメージです。
・不審者は入れない
・怪しい通信は止める
・危ないサイトは遮断する
つまり、会社のネットの入口をまとめて守る装置です。
社長の家で言えば「玄関の鍵+防犯カメラ+警報装置」が一体になった感じですね。
評価制度のチェック項目に直結する
評価制度のチェックシートを見てみると、実はUTMと関係する項目がかなり多いです。
取引先から配られるチェックシートに答える場面でも、同じ項目が並びます。書き方と最低要件はサプライチェーン攻撃対策とチェックシート対策で解説しています。
例えばこんな質問があります。
- 外部からの攻撃対策はありますか
- 不正通信を検知できますか
- 危険サイトを遮断できますか
- ログを確認できますか
- 社内ネットワークを守れますか
これ、UTMを入れるとかなりの部分をカバーできます。
だから現場ではよくこう言われます。
「まずUTMを入れる」
これだけでチェック項目が一気に埋まるケースが多いからです。
UTMを入れても星が取れない会社の共通点
機械を入れただけで運用していない
ここ、実はよくある落とし穴です。
UTMを導入しただけで安心してしまう会社。
現場ではかなり見ます。
例えばこんな状況です。
- ログを一度も見ていない
- アラートメールを無視している
- 設定が初期のまま
- 誰も担当者がいない
これだと評価制度では「対策あり」と見なされない場合があります。
理由は簡単で、機械があっても使っていなければ意味がないからです。
社内ルールが何も決まっていない
もう一つ多いのがここ。
社内ルールがゼロ。
評価制度では、意外とこの部分も見られます。
例えばこんな内容です。
- パスワード管理ルール
- USB利用ルール
- ウイルス感染時の連絡先
- 社員教育
難しいマニュアルは必要ありません。
でも「何も決まっていない」はかなり不利です。
機器導入だけでは評価されない。UTM+社内ルールのセットが必要
社長が今すぐ確認してほしいチェックシート
最低限確認すべきセキュリティ5項目
ここで、一度社内の状況をチェックしてみてください。
| 項目 | 対策あり | 危ない状態 |
|---|---|---|
| UTM | 会社ネット入口で通信を監視 | 家庭用ルーターのみ |
| ウイルス対策 | 全PC導入 | バラバラ |
| パスワード管理 | ルールあり | 社員任せ |
| ログ確認 | 定期確認 | 未確認 |
| インシデント対応 | 連絡先あり | 誰も知らない |
この5項目は、IPAが公開している「情報セキュリティ5か条」とほぼ同じ内容です。国が示す最低ラインの原文と対応方法はIPA「情報セキュリティ5か条」の正しい対応にまとめています。
この5つで星3ラインが見えてくる
実は評価制度、細かい項目は多いのですが、
この5つを押さえている会社はかなり強いです。
特にUTMは、ネットワーク対策の中心になるため、ここが整うと評価が安定します。
社長からすると「ITの話は難しい」と感じるかもしれません。
でもこの5つなら、社内会議で確認できます。
UTM+ウイルス対策+社内ルール。この3本柱が星3取得の基本
星3を最短で取るための実務ステップ
まずは現状を洗い出す
いきなり機器を買う必要はありません。
まずやることは「今の状態を知ること」です。
社長が担当者に聞くだけでも十分です。
- UTMはあるのか
- ウイルス対策は統一されているか
- ログは見ているか
- 社内ルールはあるか
この4つが答えられない会社、実はかなり多いです。
次にUTMを中心に対策を整える
現場の経験から言うと、星3取得を目指すなら入口対策が最優先です。
つまりUTMです。
なぜなら、ここを突破されると社内ネットワーク全部に影響が出るからです。
逆に言うと、ここを固めるとかなり安心です。
よくある質問
Q. ★3を取るには、いくらぐらいかかりますか?
会社の規模によりますが、10〜30名規模のオフィスであれば、月額1万円〜3万円程度のUTMのリースで技術的な要件の大部分をクリアできます。数百万円のシステム導入や高額なコンサルティングは、情シスのいない中小企業には必要ありません。機種ごとの価格帯は中小企業向けUTMメーカー主要5社の比較で確認できます。
Q. 家庭用のWi-Fiルーターをそのまま使っていますが、これではだめですか?
不十分です。★3の要件には「ネットワーク境界での防御」や「ログの監視・保存」が含まれるため、セキュリティ機能を持たない家庭用ルーターでは要件を満たせません。UTMと連携できる法人用Wi-Fiへの切り替えが必要です。選び方は法人Wi-Fiの構築・工事費用のリアル相場にまとめています。
Q. パソコンにウイルス対策ソフトを入れているだけでは足りませんか?
ウイルス対策ソフト(エンドポイント対策)だけで★3の要件を満たすのは難しいです。個々のパソコンを守るだけでなく、会社のネットワークの入口で不正アクセスを防ぐ「防御・検知」が求められるため、UTMのような機器の導入が前提になります。役割の違いはUTMは「入口対策」、EDRは「出口対策」で整理しています。
Q. ★4以上を取ったほうが有利ですか?
★4以上は第三者評価が必要で、取得と維持の負担が大きく変わります。取引先から明示的に★4以上を求められていないのであれば、まず★3を確実に満たすほうが先です。
まとめ|社長が明日やるべき最初の一歩
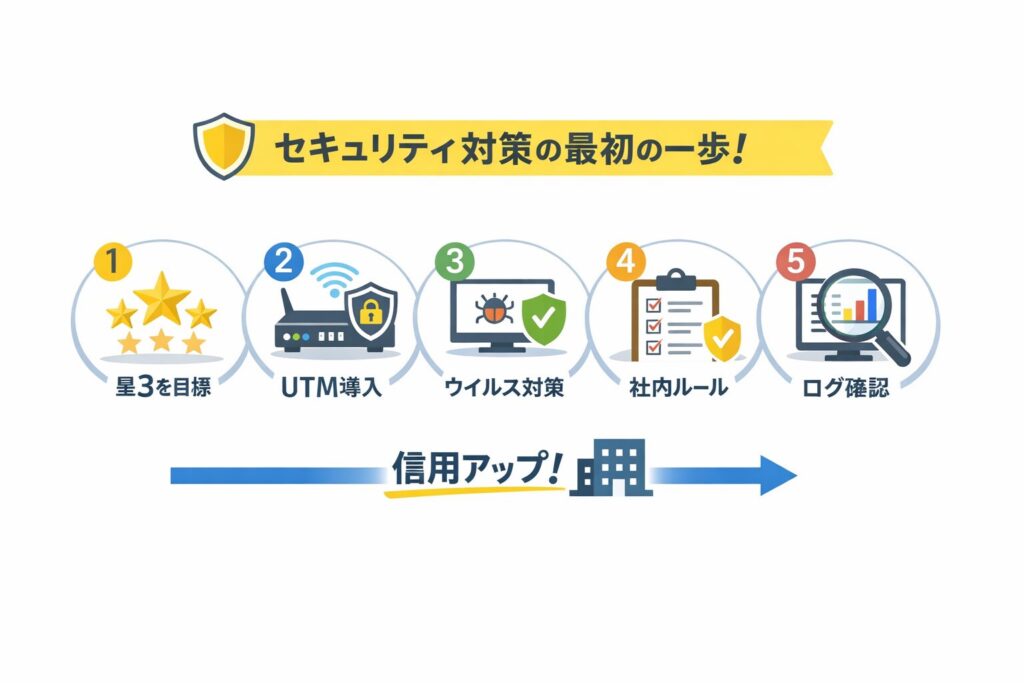
セキュリティ評価制度、難しそうに見えますが、実は整理するとシンプルです。
- まず星3を目標にする
- UTMで入口を守る
- ウイルス対策を統一する
- 社内ルールを簡単に作る
- ログを定期確認する
この流れが整えば、評価制度の多くの項目はクリアできます。
もし社内で「うち大丈夫かな」と感じたら、まずは現状チェックだけでもやってみてください。
セキュリティは難しいITの話ではありません。会社の信用を守る“経営判断”です。