「怪しいメールは開かないように社員へ伝えているから大丈夫」
「UTMやウイルス対策ソフトを入れているから、標的型攻撃メールが届いても止められるはず」
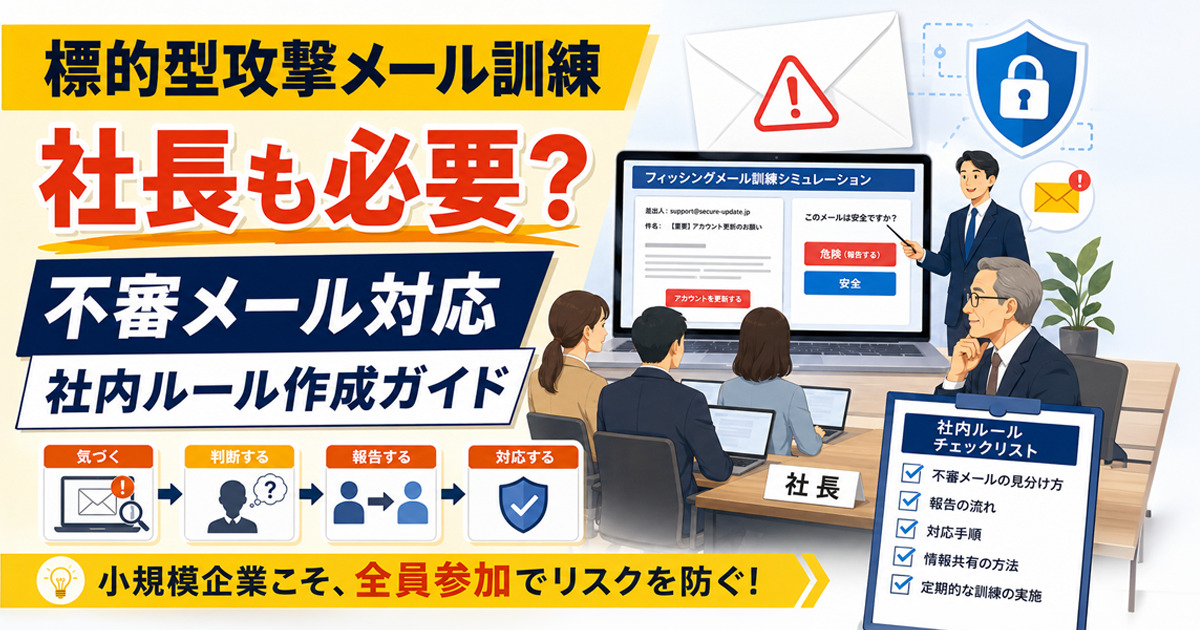
ところが、標的型攻撃メールで本当に問題になるのは、メールが届いたこと自体ではありません。社員が添付ファイルを開いた、偽サイトへID・パスワードを入力した、異変を感じたのに報告せず数時間そのまま仕事を続けた、といった「人の行動」が被害を大きくします。
特に注意したいのが、社長や役員です。経営層には取引先、銀行、請求、契約、人事など重要なメールが集まりやすく、攻撃者から見れば価値の高い標的です。「訓練は社員向けだから、自分は参加しなくていい」という判断は、会社全体のセキュリティを考えると危険です。
この記事では、標的型攻撃メール訓練を社長まで実施すべき理由から、訓練費用、不審メールを開いた後の初動、社内ルールの作り方、セキュリティ製品との役割分担まで、自社で判断できる状態になることをゴールに解説します。
標的型攻撃メール対策、訓練だけで終わっていませんか?
社内ルールや初動対応、UTM・VPN・保守体制まで含めて、
専門コンサルタントが
今のセキュリティ対策に抜け漏れがないか
確認します。
※現在の構成や見積もりに不安がある場合のセカンドオピニオンも歓迎しています。
※しつこい営業電話は一切いたしません。
標的型攻撃メール訓練は社長・役員もやるべきなのか
経営層ほど、背景や状況から判断が鈍る
標的型攻撃メール訓練を実施するなら、一般社員だけではなく、社長・役員も対象に入れるのが基本です。
経営層のメールアカウントには、会社として価値の高い情報が集まりやすく、攻撃者から見ても狙う価値の高いアカウントだからです。
| 経営層に届きやすいメール | 乗っ取られた場合のリスク |
|---|---|
| 銀行・金融機関 | 送金や口座情報に関する不正指示へつながる |
| 税理士・会計関係 | 財務情報や請求情報が漏れる可能性がある |
| 取引先 | 経営者になりすまして社員や取引先へ不正メールを送られる |
| 採用・人事 | 個人情報や社内情報が流出する可能性がある |
| 契約・請求 | 偽の請求書や振込先変更に悪用される |
特に注意したいのが、「社長はITに詳しいから大丈夫」という判断です。標的型攻撃メールは、IT知識の不足だけを狙っているわけではありません。
- 「取引先から至急確認してほしい」と送る
- 「請求書を本日中に確認してください」と急がせる
- 「Microsoft 365のパスワード期限が切れます」と不安を与える
- 「共有ファイルを確認してください」と普段の業務を装う
- 実在する担当者や会社名を使って信用させる
このように、攻撃者は「急いでいる」「いつもの相手だから大丈夫」といった人間の判断を利用します。
そのため、社員だけを訓練して経営層を対象外にするのではなく、会社のメールアカウントを利用する人は原則として訓練対象にするという設計のほうが実務に合っています。
「誰が引っかかったか」を責める訓練は失敗しやすい
一方で、標的型攻撃メール訓練を「クリックした社員を見つけるテスト」にしてしまうのも危険です。
クリックした社員を名指しで注意したり、部署ごとのクリック率を競わせたりすると、社員が失敗を隠すようになることがあります。本番の攻撃でURLをクリックしたときも、「怒られるかもしれない」と考え、報告が遅れる可能性があるからです。
セキュリティ事故では、クリックした事実だけではなく、その後どれだけ早く報告できたかが被害を左右します。
| 訓練で見る項目 | 確認できること |
|---|---|
| クリック率 | 不審メールを見抜けなかった割合 |
| 報告率 | 怪しいメールを正しく報告できた割合 |
| クリック後の報告時間 | 事故発生後にどれだけ早く初動へ移れるか |
| 連絡先の認知率 | 社員が誰へ報告すべきか理解しているか |
| 再訓練時の改善率 | 教育が実際の行動改善につながったか |
たとえば、同じURLクリックでも、5分後に報告される場合と翌日まで放置される場合では、調査や封じ込めの難易度が大きく変わります。
訓練では、次のような行動まで確認しておくと、会社の弱点が見えやすくなります。
- 怪しいメールだと判断して報告できたか
- クリックした後、すぐに報告できたか
- 誰へ連絡すればよいか分かっていたか
- クリック後に自己判断で操作を続けなかったか
- 報告時に「何をクリックしたか」「何を入力したか」を説明できたか
標的型攻撃メール訓練は、社員を試すためのイベントではありません。
「誰が引っかかったか」ではなく、「事故が起きたときに会社として正しく動けるか」を確認する避難訓練として運用するほうが実務的です。
標的型攻撃メール訓練は「社員を引っかけるテスト」ではありません。社長・役員を含め、怪しいメールを受け取った人が正しく報告し、クリックしてしまった場合でも事故を最小限で止められるかを確認する訓練です。
標的型攻撃メールはなぜ見抜けないのか
「日本語がおかしいメールだけ警戒する」はもう通用しない
以前は、明らかに不自然な日本語や海外からの怪しいメールを見れば、社員でも比較的簡単に警戒できました。しかし現在の攻撃メールを、その感覚だけで判断するのは危険です。
- 実在する企業やサービスを装うケース
→「請求書確認」「パスワード期限」「共有ファイル」「配送確認」「アカウント停止」など、普段の業務でクリックしそうな内容 - 実際の取引関係や担当者名に合わせたケース
→「○○株式会社の△△です」と普段やり取りしている相手を名乗られると、社員は内容よりも名前で信用してしまいます。 - 差出人として表示される名前と、実際のメールアドレスが違うケース
→スマートフォンでは表示名しか見えず、そのまま信用してしまうこともあります。
だからこそ、「文章が怪しいか」だけではなく、送信元アドレス、URL、添付ファイル、依頼内容、普段と違う手続きの有無を確認する習慣が必要です。
取引先のアカウントが乗っ取られると見分ける難易度が上がる
さらに判断が難しいのが、実際の取引先のメールアカウントが乗っ取られているケースです。この場合、見覚えのあるメールアドレスから不正なメールが届く可能性があります。
過去のメール内容を攻撃者に見られていれば、担当者名や案件名、やり取りの文脈を利用されることもあります。「いつもの取引先だから大丈夫」という判断だけでは防げません。
特に、振込先変更、パスワード入力、Microsoft 365などへの再ログイン、ファイル共有サービスへのアクセスを突然要求された場合は注意が必要です。
ここで役立つのが、メールとは別の経路で確認する社内ルールです。たとえば振込先変更なら、メールに書かれた電話番号ではなく、社内に登録済みの電話番号へ連絡して確認します。
技術対策だけで100%判定するのではなく、「通常と違う重要操作には別経路の確認を入れる」という業務ルールを組み合わせます。「差出人を知っている=安全」ではありません。取引先のアカウント自体が侵害されるケースを想定し、送金・認証・機密情報の送付など重要操作には別経路での確認を入れてください。
不審メールを開いた・URLをクリックしたときの社内ルール
一番危険なのは「怒られると思って黙る」こと
情シス専任者がいない企業では、不審メールをクリックしても「何をすればいいかわからない」と、ブラウザを閉じたりPCを再起動したりして、そのまま業務を続けるケースがあります。
しかし、ID・パスワードを入力していれば、PCを再起動してもアカウントの悪用は止まりません。重要なのは、社員に高度な判断を求めることではなく、「クリックしたら誰に連絡するか」を決めておくことです。
報告時には、URLのクリック、認証情報の入力、添付ファイルの実行など、何をしたのかまで伝えます。責任追及より初動を優先し、すぐに報告できる社内ルールを整えておくことが被害拡大を防ぎます。
社内ルールはA4一枚で判断できるレベルまで簡単にする
セキュリティ規程を数十ページ作っても、事故が起きた瞬間に社員が開かなければ役に立ちません。実務では、不審メール対応だけをA4一枚程度にまとめた簡易フローがあるほうが動きやすくなります。
- 最低限
→「誰に連絡するか」「何を伝えるか」「勝手に何をしてはいけないか」を書き出す。
→総務担当者、経営者、外部保守会社など、実際に連絡がつく窓口を指定。 - 外部業者へ連絡する場合
→「○○社へ連絡」だけでは足りません。電話番号、受付時間、契約番号、時間外の連絡方法まで確認。 - ランサムウェアが疑われる場合
→感染端末からネットワーク上の共有フォルダやNASへ影響が広がる可能性があります。現場判断で作業を継続させるのではなく、ネットワークから切り離す判断が必要になるケースもある。
ただし、端末の状態によって必要な証拠や調査方法も変わるため、「何でも電源を切ればいい」と一律に決めるのも適切ではありません。契約している保守会社やセキュリティ事業者と、事前に初動を決めておくほうが安全です。
| 状況 | 危険な対応 | 社内ルールに入れたい対応 |
|---|---|---|
| 不審メールを受信 | 自己判断で返信する | 指定窓口へ報告し、URL・添付を操作しない |
| URLをクリック | ブラウザを閉じて終了 | クリックした時刻・URL・表示内容を報告 |
| ID・パスワードを入力 | PCを再起動して終了 | 直ちに報告し、認証情報変更やセッション無効化などを実施 |
| 添付ファイルを実行 | そのまま業務を継続 | 指定された初動に従い、必要に応じネットワークから隔離 |
| 取引先から振込先変更 | メールだけで変更 | 登録済み電話番号など別経路で確認 |
| ランサムウェアの疑い | 複数端末からNASを確認 | 被害拡大を防ぎ、決められた緊急連絡先へ連絡 |
標的型攻撃メール対策、訓練だけで終わっていませんか?
社内ルールや初動対応、UTM・VPN・保守体制まで含めて、
専門コンサルタントが
今のセキュリティ対策に抜け漏れがないか
確認します。
※現在の構成や見積もりに不安がある場合のセカンドオピニオンも歓迎しています。
※しつこい営業電話は一切いたしません。

情シス不在の中小企業で起きやすい標的型攻撃対策の失敗
情シス専任者がいない中小企業では、セキュリティ製品や保守を契約していても、事故が起きた瞬間に「誰へ連絡するのか」「どこまで対応してもらえるのか」が分からず、初動が止まるケースがあります。標的型攻撃対策では、製品を入れるだけでなく、事故発生後に動ける体制まで確認しておく必要があります。
保守契約があっても、事故対応まで含まれるとは限らない
毎月保守費を払っているから、何かあれば業者が対応してくれると思っていないでしょうか。「保守」の範囲は契約によって大きく異なります。
| 確認項目 | チェックする内容 |
|---|---|
| 対象機器 | PC・UTM・NASなど、どこまで対象か |
| 障害対応 | 故障交換だけか、原因調査まで行うか |
| ログ調査 | 不正アクセス時の解析に対応するか |
| 対応時間 | 夜間・休日も連絡できるか |
| 現地対応 | 訪問対応の有無や追加料金 |
| 事故対応 | ランサムウェアなども契約範囲か |
実際に事故が起きてから「PCは対象外」「NASは別会社」「セキュリティ調査は別料金」と分かれば、その確認だけで初動が遅れます。UTMはA社、NASはB社、PCはC社という構成なら、事故発生時に誰が全体を取りまとめるのかまで決めておくことが大切です。
「年1回訓練してクリック率を確認」で終わらせない
標的型攻撃メール訓練でよくある失敗が、年1回メールを送り「クリック率○%」という結果だけを確認して終了することです。
本当に確認したいのは、誰がクリックしたかではなく、会社のどこに弱点があるかです。
- どの部署でクリックが多かったか
- 不審メールを正しく報告できたか
- クリック後、何分で報告できたか
- 社長・役員も報告手順を理解していたか
- 教育後の再訓練で改善したか
1回目の結果から弱点を確認し、短い教育を行ったうえで、数か月後に別パターンで再訓練する。この流れにすると、実際に対応力が上がったのかを確認できます。
実際の業務とかけ離れたメールでは訓練にならない
全社員へ「海外銀行からの送金通知」を送るなど、普段の業務とかけ離れたメールでは簡単に怪しいと判断され、本番に近い訓練になりません。
経理なら請求書・振込、総務なら人事・勤怠、営業なら取引先からのファイル共有、経営者なら契約・金融機関など、普段届く可能性があるメールを想定することがポイントです。
| 失敗しやすい訓練 | 実務につながる訓練 |
|---|---|
| 社員だけ実施 | 社長・役員も対象 |
| クリック率だけ評価 | 報告率・報告速度も確認 |
| クリックした人を責める | 早期報告を評価 |
| 毎回同じメール | 業務別に内容を変更 |
| 1回実施して終了 | 教育後に再訓練 |
標的型攻撃メール訓練のゴールは「クリック率0%」ではありません。誰かが間違えてもすぐ報告され、社内と保守業者が迷わず動き、被害を広げずに止められる状態を作ることが現実的な対策です。
まとめ|標的型攻撃メール訓練は「見抜く力」だけを試すものではない
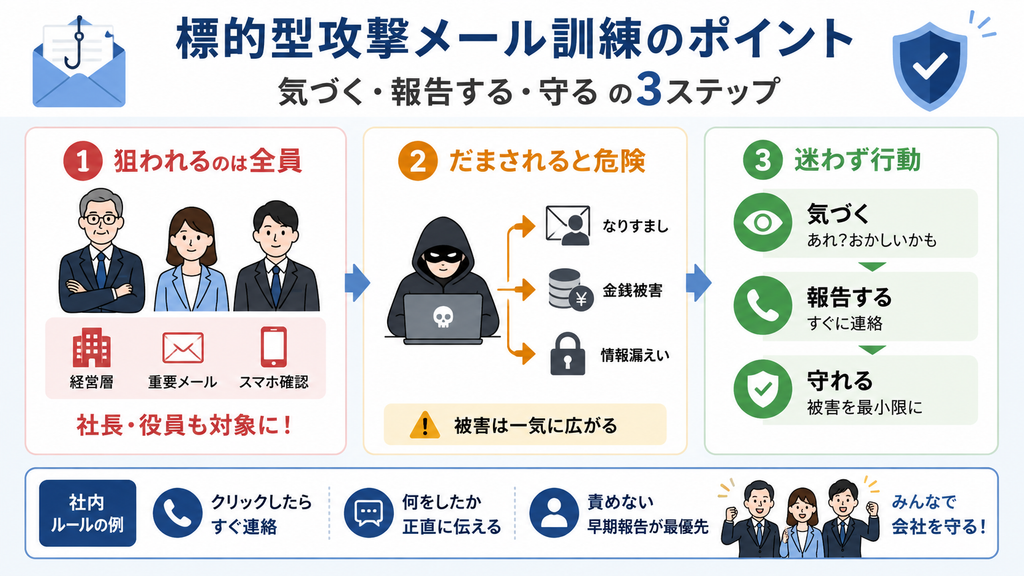
標的型攻撃メールは、一般社員だけが狙われるものではありません。銀行・契約・請求・取引先など重要な情報が集まる社長や役員も攻撃対象になるため、経営層を含めて訓練することが大切です。
ただし、訓練の目的を「誰がクリックしたか」にしてはいけません。実際の事故では、クリックした後にすぐ報告できるか、その報告を受けて会社が迅速に動けるかが被害の大きさを左右します。
標的型攻撃メール訓練を実施する上でおさえておきたいポイント
- 社長・役員も訓練対象にする
- クリック率だけでなく報告率・報告速度を見る
- 実際の業務に近いメールで訓練する
- クリック後の連絡先・初動を決めておく
- 保守業者の事故対応範囲を確認する
UTMやメールセキュリティを導入していても、すべての攻撃を防げるわけではありません。「怪しいメールに気づく」「間違えたらすぐ報告する」「会社として被害を止める」までを一連の対策として整えることがポイントです。
訓練を一度実施して終わるのではなく、結果から自社の弱点を見つけ、社内ルールや保守体制まで改善する。そこまで実施して初めて、標的型攻撃メール訓練が実際のセキュリティ対策につながります。
標的型攻撃メール対策、訓練だけで終わっていませんか?
社内ルールや初動対応、UTM・VPN・保守体制まで含めて、
専門コンサルタントが
今のセキュリティ対策に抜け漏れがないか
確認します。
※現在の構成や見積もりに不安がある場合のセカンドオピニオンも歓迎しています。
※しつこい営業電話は一切いたしません。