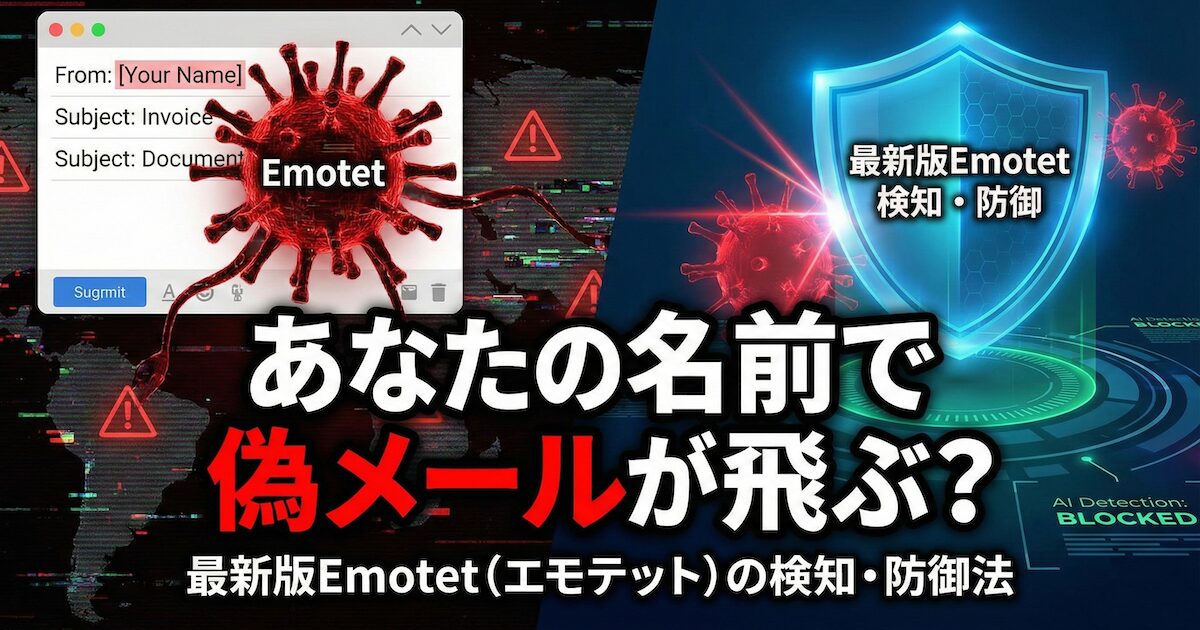
正直に言います。いま、日本の中小企業を最も苦しめているウイルス「Emotet(エモテット)」は、もはや単なるメールウイルスではありません。「社長の顔に泥を塗り、長年の取引先との関係を一夜で破壊する」最悪のサイバー攻撃です。
「うちは関係ない」という慢心が、最大の脆弱性です
最近の手口は巧妙すぎて、プロでも一瞬手が止まるレベルです。特に社長の名前を使って偽メールを飛ばすパターンが激増しています。これが現実になると、どうなるか想像してみてください。
- 1. 取引先からのクレーム:「お宅の社長からウイルスが届いたぞ!」と怒りの電話。1件や2件では済みません。
- 2. 信用失墜:「あそこはIT管理もまともにできない会社だ」とレッテルを貼られ、進行中の商談がストップする。
- 3. 社内のパニック:社員が添付を開いてしまい、PC内の個人情報やログインパスワードが全て抜き取られる。
- 4. 賠償責任の恐怖:自社を起点に他社に被害が出た場合、損害賠償を求められるリスクが現実味を帯びます。
- 5. 見えない犯人探し:原因が分からず、社内で「誰が開けたんだ」と疑心暗鬼になり、組織の空気が最悪になる。
私のもとにも、「朝起きたら何百通ものエラーメールが届いている」「取引先からお叱りを受けた」という社長からの悲痛な相談が絶えません。彼らに共通しているのは、「昨日までは普通の日常だった」ということです。
この記事のゴール:Emotetが「自社の経営をどう揺るがすか」を理解し、ITが苦手な社長でも明日から着手できる防衛策を明確にします。
無料でわかります!
プロの視点で、貴社にジャストフィットするセキュリティ機器と構成をご提案します。
※IT導入補助金などのご相談も承ります。
Emotetは「あなたの信頼」を盗んで増殖する
なぜ社長の名前が「悪用」されるのか
Emotetの最も恐ろしい点は、過去に送受信したメールの「本文」と「連絡先」を盗むことです。そして、実際にあったやり取りの「返信」として、ウイルス付きメールを送りつけます。
例えば、「先日の見積もりの件ですが」というメールに返信する形で偽メールが届くのです。差出人が「よく知る社長の名前」なら、社員も取引先も疑わずに開いてしまいます。Emotetは心理的な隙、つまり「信頼」をハッキングするのです。
放置した場合の「経営的インパクト」
一番きついのは、自社が感染源になって「加害者」として取引先に被害を出すこと。謝罪行脚で済めばまだマシです。「セキュリティ体制が整うまで取引停止」を言い渡されるケースは、今や珍しくありません。たった一通のメールが、年商の数%を占める重要クライアントを失う引き金になるのです。
社長が陥る「ウイルス対策ソフトの罠」
「うちはウイルスバスターやノートンを入れてるから大丈夫」——。もしそう思っているなら、非常に危険です。Emotetは既存の対策ソフトをすり抜けるように頻繁に姿を変える(亜種を作る)ため、PCに入ってからの「水際対策」だけでは防ぎきれません。
巧妙すぎる最新手口|もはや「怪しいメール」ではない
1. 「Re:」で始まる日常の続きを装う
昨日の打ち合わせの続きを装った返信メールとして届きます。件名も本文も以前のやり取りが引用されているため、違和感はゼロに近いです。社員に「怪しいメールは開くな」と教育するだけでは、この手口は防げません。
2. 「パスワード付きZIP」から「偽のリンク」へ
以前はZIPファイルが主流でしたが、対策が進んだ現在はOneDriveやGoogleドライブを装った偽リンクからダウンロードさせる手口が増えています。クリックして指示に従うと、その瞬間、会社のネットワーク全体にウイルスが流し込まれます。
3. 開いた瞬間ではなく「編集を有効にする」で発動する
ここが一番見落とされているポイントです。WordやExcelの添付ファイルを開いても、その瞬間は何も起きません。画面の上部に「編集を有効にする」「コンテンツの有効化」というボタンが出ます。ここを押した瞬間に、裏でウイルスが動き出します。
つまり、最後のスイッチを押しているのは社員自身です。ウイルス対策ソフトが「問題なし」と判断してしまうのも、開いた時点ではただの文書ファイルだからです。
実際にあった例です。取引先の名前で「見積書の再送です」とメールが届きました。担当者は「あ、あの件だな」と思って普通に開き、表示されたボタンを押した。その日のうちに、社内のアドレス帳に対して同じメールがばらまかれ、クレームの電話が10件以上来ました。
「怪しいメールは開くな」という教育では、この手口は防げません。開いたあとに出るボタンを押さない、という具体的な指示まで必要です。
4. 「潜伏」して情報を抜き続ける
Emotetは感染してもすぐには暴れません。数週間〜数ヶ月、静かに潜伏してアドレス帳やメール本文を抜き続けます。そして、最も効果的なタイミング(大型案件のやり取り中など)で牙を剥き、偽メールを一斉送信するのです。
侵入経路はメールだけではない|見落とされがちな4つのルート
「メール対策をしたから大丈夫」。ここで止まってしまう会社が非常に多いです。しかしEmotetはメール以外からも普通に入ってきます。1台でも感染すると、そのパソコンが攻撃の拠点になり、社内ネットワークを通って他のパソコンへ広がるからです。
経路1:メール(従来型)
取引先を装ったメールの添付ファイルを開いて感染します。いちばん有名な経路です。最近は本物のやり取りに紛れてくるため、「これはいつもの返信だよね」と思って開いてしまいます。
経路2:USBメモリ・外部デバイス
これはかなり見落とされます。感染したUSBを挿すだけで感染します。現場では「写真のデータ持ってきました」「このファイル入れておきました」が日常的に起きています。そこにウイルスが仕込まれているケースは珍しくありません。
経路3:VPN・リモート接続(自宅PCの持ち込み)
テレワーク環境は便利ですが、その分リスクも増えます。自宅のパソコンが感染していると、VPNでつないだ瞬間に社内へ侵入します。「家だから大丈夫」という感覚がいちばん危険です。
実際にあった例です。ある会社では、社員の自宅PCが感染源でした。そのPCを会社に持ち込み、社内ネットワークに接続した瞬間に拡散。「メールは誰も開いていないのに感染した」という状況になりました。社長は最後まで原因が分からず困惑していました。
経路4:社内ネットワークでの横展開
一度入ると、社内で一気に広がります。ファイル共有や、全PCが同じネットワークにつながっている構成が原因です。「あっという間に全PCが感染した」というケースは、ほぼこれです。
つまり、入口を塞ぐだけでは足りません。「中に入ったあと、どこまで広がるか」を止める設計が必要です。
UTMで防げる攻撃と、防げない攻撃
UTMはEmotet対策の中心になる機器ですが、万能ではありません。「UTMを入れたから安心」と思い込むほうが、むしろ危険です。何が守れて何が守れないのかを、先に整理しておきます。
| UTMで防げる | UTMでは防げない |
|---|---|
| 外部からの不正アクセス | USBメモリからの感染 |
| 危険なサイトへの接続 | 社内ネットワークでの横展開 |
| 不正なメール・添付の一部 | 持ち込みPCからの感染 |
| 感染後の外部サーバーとの通信(C&C通信) | すでに社内に入っている端末どうしの通信 |
UTMは「入口の門番」です。外から来るものには強い。ですが、USB経由や持ち込みPCのように「門を通らずに中に入ってくるもの」には、原理的に対応できません。
現場の感覚で言えば、UTMだけで守れているのは半分くらいです。残り半分は、運用のルールとネットワークの構成でカバーすることになります。ここを知らないまま「UTMを入れたので対策済み」としている会社が、実際にいちばん多いです。
業者から「UTMを入れればEmotetは防げます」とだけ説明されたら、「USBから入ってきた場合はどうなりますか」と聞いてみてください。正直に答えてくれる業者かどうかが、ここで分かります。
なぜ多くの中小企業は「感染」を検知できないのか
原因1:メールサーバーの「門番」が不在
多くの会社では、メールが直接PCに届きます。しかし、本来は会社に届く前の「雲の上(クラウド側)」や「入り口(境界)」で徹底的なウイルスチェックを行うべきです。PCに届いてから社員の判断に委ねている時点で、リスクは跳ね上がります。
原因2:異常を知らせる「アラート」を誰も見ていない
実は安価なルーターでも、怪しい通信が発生した際にログ(記録)を残していることがあります。しかし、情シスがいない会社では「ログが取られていることすら知らない」のが現実。異常の火種があっても、誰も消火器を持っていない状態です。
原因3:責任の所在が「業者任せ」で不明確
「うちは保守会社が入っているから」という社長に限って、具体的に何を守っているのか把握していません。保守業者は「PCの不具合」は直してくれますが、「サイバー攻撃からの防衛」は契約外であることがほとんどです。
社長にしかできない「会社を守る5つの決断」
1. ネットワークの「関所(UTM)」を作る
メールやインターネットの出入り口に、強力な門番(UTM:統合脅威管理)を配置してください。PC一台一台に頼るのではなく、会社全体を一つの城壁で囲むイメージです。これにより、Emotetが外部と通信しようとする動きを根本から遮断できます。
2. 「感染は避けられない」前提でルールを作る
100%防げる防御はありません。万が一、社員が「開いてしまった」ときに、誰に報告し、どのネット回線を切断するのか。この「初動マニュアル」を紙一枚でいいので用意してください。混乱を最小限に抑えるのは、仕組みではなく社長の号令です。
3. 現状の「健康診断」を行う
まずは自社のセキュリティがどのレベルにあるのかを可視化してください。以下の項目を社内、または出入りの業者にぶつけてみてください。
- Q1. 「Emotetが入り込もうとした際、入口で止める仕組みはありますか?」
- Q2. 「もし感染して外部に情報を送ろうとした時、自動で遮断できますか?」
- Q3. 「その防御ログは、毎月誰がチェックしていますか?」
4. USBと持ち込みPCのルールを決める
UTMでは防げない経路を塞ぐのは、機器ではなくルールです。しかも費用はかかりません。
- 私物のUSBメモリは社内PCに挿さない
- 自宅PCや私物PCは社内ネットワークにつながない(つなぐ場合は専用のネットワークに隔離する)
- 社外から持ち込んだデータは、所定の方法で受け渡す
この3つを紙に書いて貼るだけでも、事故の確率はかなり下がります。ルールが存在しない会社が、思っている以上に多いです。
5. 社内ネットワークを分ける
社内のパソコンが全部ひとつのネットワークにつながっていませんか。この状態だと、1台の感染がそのまま全社に広がります。
部署ごとに分ける、来客用のWi-Fiを完全に切り離す、重要なサーバーだけ別にする。全部を一度にやる必要はありません。「感染しても、そこから先には行けない」区切りを1つ作るだけで、被害の範囲は大きく変わります。
なお、この分離はUTMを入れただけでは実現しません。ネットワークの構成そのものを設計し直す作業です。見積もりを取るときは、「UTMの設置」と「ネットワークの分離」が別の項目として入っているかを確認してください。
注意!PCの「ウイルス対策ソフト」だけではEmotetは防げない
多くの中小企業が「PCに市販のセキュリティソフトを入れているから大丈夫」と誤解しています。しかし、Emotetは正規のメールを装って侵入し、絶えずプログラムを変化させるため、端末(PC)側のソフトだけでは検知をすり抜けられるケースが頻発しています。
本当の意味で会社を守るには、PCのソフト(エンドポイント対策)に加えて、インターネットと社内ネットワークの境界線で脅威をブロックする「UTM(統合脅威管理)」の導入が必須です。
UTMを導入していれば、万が一社員が不正な添付ファイルを開いてしまっても、Emotetが外部の指令サーバー(C&Cサーバー)と通信しようとする動きを検知し、水際で遮断して被害の拡大を防ぐことができます。
中小企業のEmotet対策としては、世界トップクラスの検知率を誇る [FortiGate 40F] や、より規模の大きいオフィス向けの [FortiGate 60F] が定番です。
「自社の現状の対策で本当に防げるのか?」と不安な方は、手遅れになる前にプロのセキュリティ無料診断をご活用ください。
「無防備な会社」と「守られている会社」の決定的な違い
| 対策のステージ | 一般的な中小企業(危険) | セキュリティチョイス推奨(安全) |
|---|---|---|
| メールの入り口 | 社員の「目」に頼る | UTMやクラウドで自動駆除 |
| ウイルス対策 | 更新期限切れのソフト | 最新のEDR/UTMで多層防御 |
| 通信の監視 | 繋ぎっぱなし、放置 | 不審な通信を検知して即遮断 |
| 万が一のコスト | 数百万〜数千万(損害賠償・復旧) | 月々数万〜の機器リース費用のみ |
サイバーセキュリティへの投資は、単なる「出費」ではありません。「会社の信用を守るための保険」であり、「事業継続のための必須コスト」です。一回の感染事故で支払う代償は、対策費用の数十倍にのぼることを忘れないでください。
無料でわかります!
プロの視点で、貴社にジャストフィットするセキュリティ機器と構成をご提案します。
※IT導入補助金などのご相談も承ります。
Emotet(エモテット)対策に関するよくある質問
Q. 自社のPCがすでにEmotetに感染していないか調べる方法はありますか?
A. JPCERT/CC(一般社団法人JPCERTコーディネーションセンター)が提供している無料のチェックツール「EmoCheck(エモチェック)」を使用することで、PCが感染しているかを確認できます。不安な場合はまずこちらの実施を推奨します。
Q. 市販のウイルス対策ソフト(アンチウイルスソフト)を入れていれば安心ですか?
A. いいえ、それだけでは不十分です。Emotetは非常に巧妙に検知をすり抜けるため、PC上のソフトだけでは防ぎきれません。ルーターの直下にUTM(統合脅威管理機器)を設置し、「ネットワークの出入り口」と「PC端末」の多層防御(ゼロトラストの考え方)を行うことが不可欠です。
Q. 自社に最適なEmotet対策(UTMの機種など)を提案してもらえますか?
A. はい、もちろんです。Security Choiceでは、貴社のPC台数やネットワーク環境を無料でヒアリング・診断し、オーバースペックにならない最適なセキュリティ機器(UTM等)のご提案とお見積りを行っております。
Q. UTMを入れればEmotetは完全に防げますか?
A. いいえ。UTMは外から来る攻撃には強いですが、USBメモリからの感染、持ち込んだパソコンからの感染、社内ネットワークでの横展開は防げません。現場の感覚では、UTMで守れているのは半分程度です。残りは、USBと持ち込みPCのルール作り、社内ネットワークの分離でカバーします。
Q. メールを開いただけで感染しますか?
A. 多くの場合、開いただけでは発動しません。WordやExcelの添付ファイルを開いたあとに表示される「編集を有効にする」「コンテンツの有効化」というボタンを押した時点で動き出します。社員への指示は「怪しいメールを開くな」ではなく、「開いたあとに出るボタンを押さない」まで具体的に伝えてください。
まとめ|社長、そのハンコを突く前に相場を確認してください
Emotet対策のために「何か入れなきゃ」と焦って、業者に言われるがまま高額な契約を結ぶのもまた、中小企業によくある悲劇です。
まずは今日、「うちのセキュリティ、Emotetは防げるの?」と担当者に聞いてみてください。その回答が少しでも不安なら、我々のようなデータベースで「適正な相場」と「本当に必要な機能」を確認することをお勧めします。
社長のその「確認」一言が、会社の未来と取引先との信頼を救います。